Proyecto de formación
Laboratorios de ciberseguridad
Del reconocimiento a los controles, en entornos controlados
Tres informes de laboratorio del diplomado, del reconocimiento con Nmap a la escalada de privilegios, y el análisis de un ciberataque con su plan de respuesta.
De qué se trata
El diplomado en ciberseguridad del Politécnico, de septiembre a diciembre de 2026, se evalúa con informes de laboratorio. Cada uno documenta un entorno controlado y autorizado, lo que se hizo paso a paso y los controles que lo habrían evitado.
Los informes están en Markdown, Word y PDF, con diagramas en Mermaid y las capturas numeradas de cada paso.
Qué hace
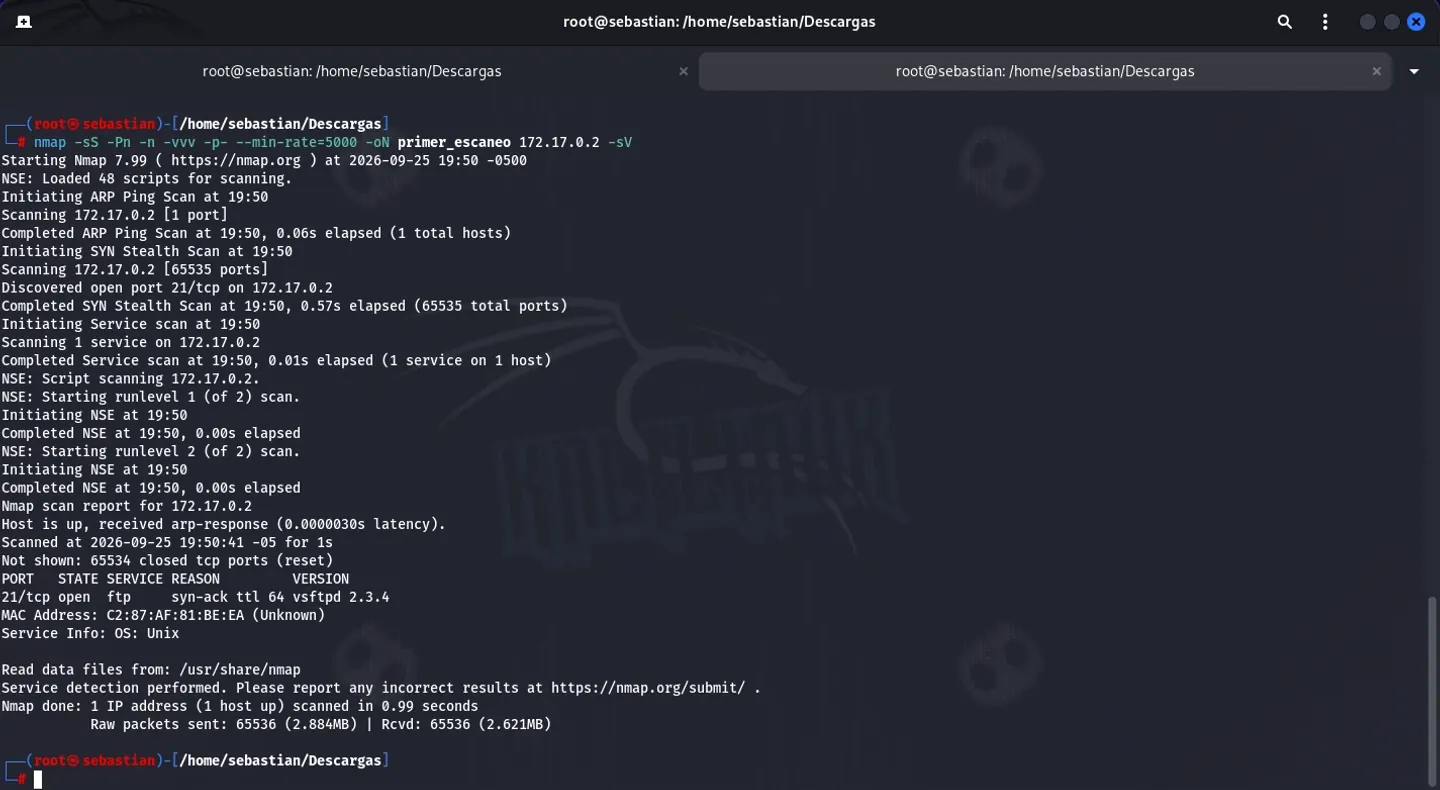
- Laboratorio 1: el reconocimiento de una máquina vulnerable en una red aislada de Docker, con escaneos de Nmap de menos a más detalle hasta identificar vsftpd 2.3.4 y la investigación de su puerta trasera.
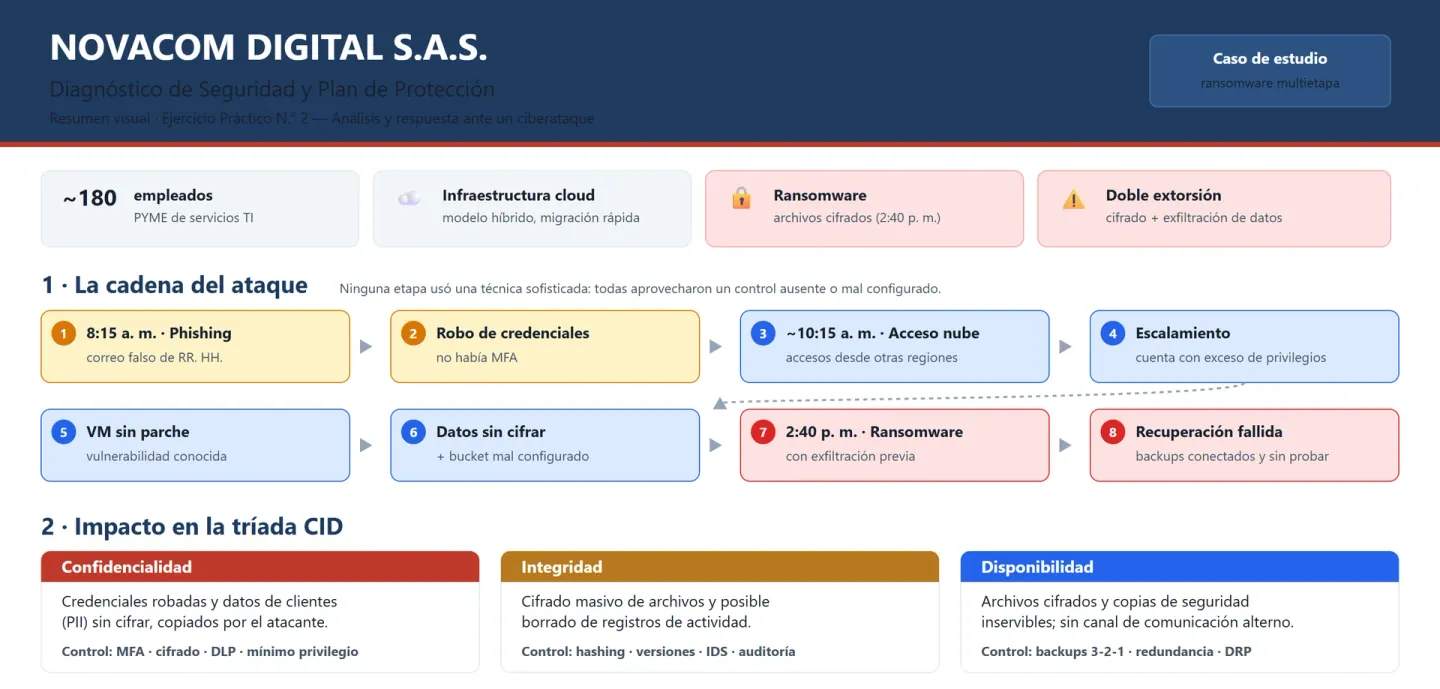
- Laboratorio 2: el análisis de un phishing que termina en ransomware con doble extorsión, sus amenazas y vulnerabilidades, los principios de confidencialidad, integridad y disponibilidad, una matriz de control de acceso por roles y una arquitectura de nube segura.
- Laboratorio 3: un CTF completo, del reconocimiento y la fuga de información a la fuerza bruta autorizada con Hydra y la escalada de privilegios, y una prueba controlada de disponibilidad sobre WordPress con ApacheBench y wrk.
- Controles alineados con ISO/IEC 27001, el NIST CSF y las guías SP 800-61 y SP 800-34, y con la ley colombiana de protección de datos.
- Cada informe documenta sus condiciones de seguridad, su entorno y su evidencia con capturas numeradas; el tercero verifica sus salidas con SHA-256.
Cómo funciona
Los tres laboratorios
Cada laboratorio pasa del reconocimiento o el análisis a los controles defensivos.
Laboratorio 1
- Reconocimiento con Nmap
- vsftpd 2.3.4 y su puerta trasera
- Red aislada y reglas de seguridad
Laboratorio 2
- Caso de phishing y ransomware
- Confidencialidad, integridad y disponibilidad
- Control de acceso por roles y nube segura
Laboratorio 3
- CTF del reconocimiento al acceso inicial
- Escalada de privilegios
- Prueba controlada de disponibilidad
Decisiones y sus costos
Solo entornos autorizados
Cada laboratorio aplica técnicas de ataque, y solo pueden correr donde hay autorización.
Repositorios
Cada repositorio público del proyecto, con lo que contiene.
- 2026Kali Linux, Nmap, Hydra, Docker
CybersecurityEngineeringSebastian-s
Informes de laboratorio del diplomado en ciberseguridad, con el análisis de vulnerabilidades de un servicio FTP, un CTF hasta la escalada de privilegios y la respuesta a un caso de ciberataque.
Stack
Elige una tecnología para ver qué proyectos la usan.